Wissen
Warum Sicherheitslücken heute schneller gefunden werden
Seit 2024 berichten Google, die US-Forschungsbehörde DARPA und Anthropic, dass KI-Systeme Sicherheitslücken in verbreiteter Software finden, teils in Code, den Menschen und Prüfwerkzeuge seit Jahren durchsehen. Dieser Beitrag stellt zusammen, was die Herausgeber selbst veröffentlicht haben, mit Datum und Link, und was daraus für den Betrieb einer Website folgt. Wo eine Angabe nur vom Herausgeber stammt, steht das dabei.
Was sich verändert hat
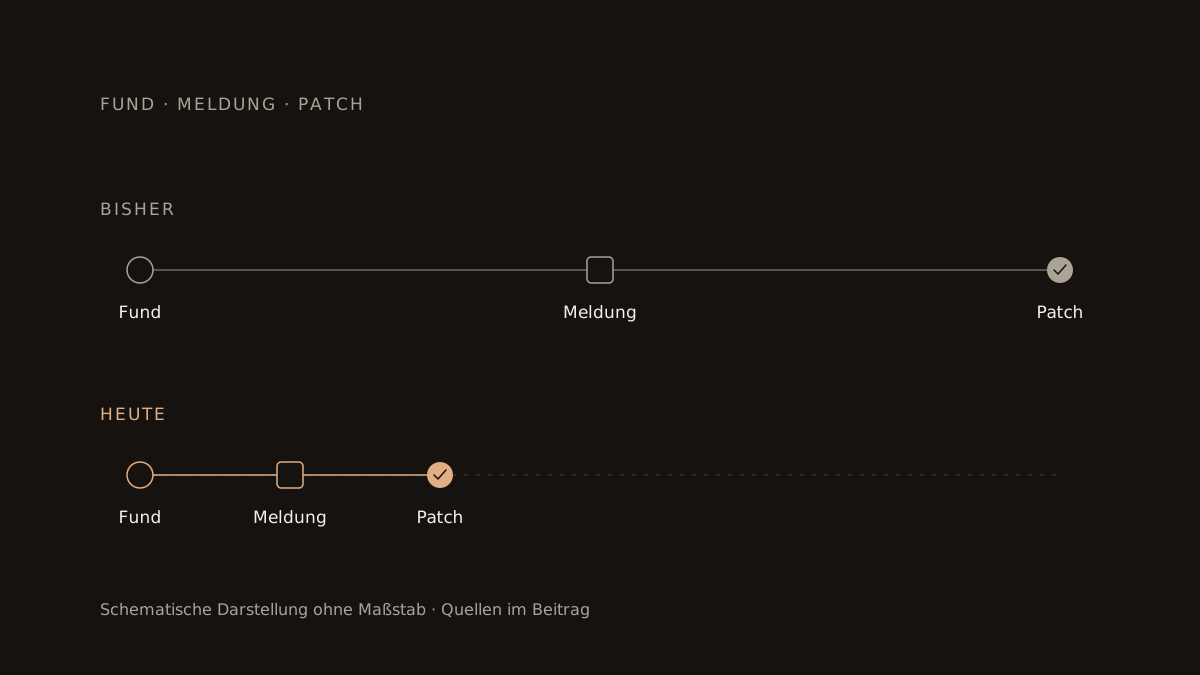
Sicherheitslücken wurden bisher vor allem auf zwei Wegen gefunden: von Fachleuten, die Code lesen, und von Werkzeugen, die Programme mit Millionen zufälliger Eingaben füttern und auf Abstürze warten. Beides ist aufwendig und skaliert begrenzt. Seit 2024 kommt ein dritter Weg dazu: Sprachmodelle, die Code lesen, Vermutungen über Fehler aufstellen, sie ausprobieren und das Ergebnis selbst prüfen. Die folgenden drei Beispiele sind öffentlich dokumentiert.
Big Sleep: ein Agent findet eine Lücke in SQLite
Am 1. November 2024 veröffentlichte das Big-Sleep-Team, eine Zusammenarbeit von Google Project Zero und Google DeepMind, seinen ersten Fund in echter Software: einen ausnutzbaren Speicherfehler in SQLite, einer weit verbreiteten Datenbank-Bibliothek. Der Fehler steckte in einer Entwicklungsfassung, die noch nicht offiziell veröffentlicht war; Nutzer von SQLite waren laut Google nicht betroffen. Das Team meldete ihn Anfang Oktober 2024, die Entwickler behoben ihn am selben Tag. Google hält das nach eigener Einschätzung für das erste öffentliche Beispiel, in dem ein KI-Agent eine bis dahin unbekannte, ausnutzbare Speicherlücke in verbreiteter Software gefunden hat.
Am 15. Juli 2025 berichtete Google, Big Sleep habe auf Hinweis der eigenen Bedrohungsanalyse eine weitere Lücke in SQLite gefunden, die nach Googles Angaben Angreifern bekannt war und kurz vor der Ausnutzung stand. Google schreibt, es glaube, damit erstmals mit einem KI-Agenten einen Angriffsversuch direkt vereitelt zu haben. Beide Aussagen stammen von Google und sind nicht unabhängig überprüft.
Die AI Cyber Challenge der DARPA
Die DARPA, die Forschungsbehörde des US-Verteidigungsministeriums, hat über zwei Jahre gemeinsam mit der Gesundheitsforschungsbehörde ARPA-H einen Wettbewerb ausgerichtet: Teams bauten Systeme, die selbstständig Lücken in quelloffener Software finden und beheben. Am 8. August 2025 veröffentlichte die DARPA die Ergebnisse des Finales:
- Im Finale waren 63 Lücken absichtlich eingebaut. Die Systeme fanden 54 davon und behoben 43.
- Daneben fanden sie 18 echte, nicht eingebaute Lücken, sechs in Code in C und zwölf in Java; diese werden den Verantwortlichen der Projekte gemeldet. Für echte Lücken lieferten die Teams elf Korrekturen.
- Eine Korrektur kam im Durchschnitt nach 45 Minuten.
- Eine Aufgabe kostete im Durchschnitt rund 152 US-Dollar an Rechenleistung.
Gewonnen hat Team Atlanta, vor Trail of Bits und Theori. Die DARPA hat angekündigt, die Systeme aller sieben Finalteams als quelloffene Software freizugeben, damit Verteidiger sie nutzen können. Auch das sind Angaben des Veranstalters.
Project Glasswing
Am 7. April 2026 hat Anthropic Project Glasswing vorgestellt. Im Mittelpunkt steht ein Modell namens Claude Mythos Preview, das Anthropic nicht allgemein anbietet, sondern einer Gruppe von Partnern und nach eigenen Angaben über 40 weiteren Organisationen, die wichtige Software entwickeln oder pflegen. Anthropic schreibt, das Modell habe Tausende bis dahin unbekannte Lücken gefunden, viele davon kritisch, in jedem großen Betriebssystem und jedem großen Browser, ohne menschliche Steuerung.
Als Beispiele nennt Anthropic eine 27 Jahre alte Lücke in OpenBSD, über die sich Systeme aus der Ferne zum Absturz bringen ließen, und eine 16 Jahre alte Lücke in FFmpeg, in einer Codezeile, die automatische Prüfwerkzeuge fünf Millionen Mal ausgeführt hatten, ohne den Fehler zu bemerken. Begründet wird die Zurückhaltung damit, dass solche Modelle beim Finden und Ausnutzen von Lücken inzwischen fast alle menschlichen Fachleute übertreffen könnten. Die Angaben stammen von Anthropic und sind auf der Seite nicht unabhängig überprüft.
Zur Einordnung: Plusento setzt in Kunden-Automationen derzeit vor allem Sprachmodelle von Anthropic ein. Claude Mythos Preview gehört nicht dazu; es ist für uns nicht verfügbar.
Die andere Seite: Lücken, die ausgenutzt werden
Dass Lücken gefunden werden, sagt noch nichts darüber, ob sie ausgenutzt werden. Dafür gibt es eine öffentliche Liste: Die US-Behörde für Cybersicherheit CISA führt einen Katalog von Lücken, deren Ausnutzung belegt ist. In der Fassung vom 23. Oktober 2026 enthält er 1756 Einträge. Nach unserer eigenen Auszählung der veröffentlichten Daten kamen 2025 245 Einträge dazu und 2026 bis zum 23. Oktober 272.
Ein Beispiel aus PHP zeigt, wie kurz der Abstand sein kann: Die Lücke CVE-2024-4577 in PHP-CGI hat das PHP-Projekt am 6. Juni 2024 behoben. Sechs Tage später, am 12. Juni 2024, nahm CISA sie in den Katalog auf, mit dem Vermerk, dass sie in Erpressungskampagnen genutzt wurde.
Was das für Ihre Website heißt
Aus diesen Quellen lassen sich zwei Dinge ablesen. Erstens finden Werkzeuge Lücken in Software, die seit Jahren gepflegt und geprüft wird, auch in Bausteinen, auf denen Websites aufbauen: Datenbanken, Bibliotheken für Bilder und Videos, Betriebssysteme. Zweitens kann zwischen dem Update eines Herstellers und belegten Angriffen nur wenig Zeit liegen.
Daraus folgt nicht, dass jede Website morgen angegriffen wird. Es folgt, dass drei Fragen eine feste Antwort brauchen: Welche Software läuft auf Ihrer Website, in welcher Version? Wer erfährt es, wenn für eine davon eine Lücke veröffentlicht wird? Und wer spielt das Update ein, bis wann?
Wenn die Antwort auf die zweite Frage „niemand“ lautet, hängt die Sicherheit Ihrer Website davon ab, dass jemand zufällig eine Nachricht liest.
Was wir daraus machen
In unserer Sicherheits-Automation führen wir für jede betreute Website ein Software-Inventar und gleichen es mit neu veröffentlichten Lücken ab. Jeden Tag prüft der Ablauf Erreichbarkeit, Zertifikat, Sicherheits-Header und fremde Verbindungen, jede Woche die vollständige Prüfung aus dem Audit, soweit sie ohne Eingriff möglich ist. Trifft eine Lücke Ihre Software, melden wir sie und beheben sie im vereinbarten Rahmen. Den Anfang macht der kostenlose Sicherheits-Check, der zeigt, welche Software Ihre Website von außen erkennen lässt.
Quellen
Primärquellen mit Herausgeber und Datum; abgerufen am 25.10.2026. Angaben von Herstellern sind als solche gekennzeichnet.
- Google Project Zero und Google DeepMind (Big Sleep Team): „From Naptime to Big Sleep: Using Large Language Models To Catch Vulnerabilities In Real-World Code“, 01.11.2024 (externe Website, neues Fenster)
- Google, Kent Walker: „A summer of security: empowering cyber defenders with AI“, 15.07.2025 (externe Website, neues Fenster)
- DARPA: „AI Cyber Challenge marks pivotal inflection point for cyber defense“, 08.08.2025 (externe Website, neues Fenster)
- Anthropic: „Project Glasswing: Securing critical software for the AI era“, 07.04.2026 (externe Website, neues Fenster)
- CISA: Known Exploited Vulnerabilities Catalog, Version 2026.10.23 (1756 Einträge) (externe Website, neues Fenster)
- CISA: Daten des Katalogs als JSON, Version 2026.10.23 (Grundlage der eigenen Auszählung) (externe Website, neues Fenster)
- PHP Group, php.net: ChangeLog PHP 8, Version 8.3.8 vom 06.06.2024 (CVE-2024-4577) (externe Website, neues Fenster)
Häufige Fragen
Finden Angreifer meine Website jetzt mit KI?
Das lässt sich für eine einzelne Website nicht sagen. Belegt ist, dass KI-Systeme Lücken in verbreiteter Software finden. Ihre Website ist betroffen, wenn sie eine solche Software in einer verwundbaren Version einsetzt, unabhängig davon, wer die Lücke gefunden hat.
Setzen Sie selbst KI für Ihre Prüfungen ein?
Ja, für Auswertungen und Entwürfe in unseren Abläufen. Jeden Befund prüfen wir selbst, bevor er an Sie geht. Die eigentlichen Prüfungen, etwa Header, Zertifikat und Versionen, laufen mit festgelegten Werkzeugen, nicht mit einem Sprachmodell.
Sind Lücken in quelloffener Software ein Grund, auf sie zu verzichten?
Nein. Die Beispiele oben betreffen quelloffene und geschlossene Software gleichermaßen, und bei quelloffener Software sind Korrekturen öffentlich nachvollziehbar. Entscheidend ist, dass jemand Updates einspielt.